Domain nordvietnam.de kaufen?
Wir ziehen mit dem Projekt
nordvietnam.de um.
Sind Sie am Kauf der Domain
nordvietnam.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nordvietnam.de kaufen?
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
Wie kann ein effektives Incident-Response-Team in verschiedenen Branchen und Organisationen eingerichtet werden, um auf Sicherheitsvorfälle angemessen und effizient zu reagieren?
Ein effektives Incident-Response-Team sollte aus Experten mit unterschiedlichen Fähigkeiten und Erfahrungen bestehen, um auf eine Vielzahl von Sicherheitsvorfällen reagieren zu können. Es ist wichtig, klare Rollen und Verantwortlichkeiten innerhalb des Teams festzulegen, um eine effiziente Zusammenarbeit zu gewährleisten. Das Team sollte regelmäßig Schulungen und Übungen durchführen, um sicherzustellen, dass es auf dem neuesten Stand der Technik und der besten Praktiken ist. Darüber hinaus ist eine enge Zusammenarbeit mit anderen Abteilungen, wie der IT, Rechtsabteilung und Kommunikation, entscheidend, um eine ganzheitliche Reaktion auf Sicherheitsvorfälle zu gewährleisten. **

Ähnliche Suchbegriffe für Incident Response Team
Top-Angebote
Produkte zum Begriff Incident Response Team:
-
Oracle Incident Response and Forensics, Fachbücher von Pete FinniganDas Buch "Oracle Incident Response and Forensics" bietet eine umfassende Anleitung zur Reaktion auf Sicherheitsvorfälle in Oracle-Datenbankumgebungen. Es richtet sich an Fachleute, die mit der Untersuchung von Sicherheitsverletzungen betraut sind, und vermittelt wichtige Techniken zur Erkennung und Analyse von Angriffen. Leser erfahren, wie sie feststellen können, ob ein Sicherheitsvorfall stattgefunden hat, welche Daten betroffen sind und wie sie Beweise für mögliche strafrechtliche Verfolgungen sichern können. Darüber hinaus werden präventive Massnahmen vorgestellt, die helfen, zukünftige Angriffe zu erkennen und zu verhindern. Das Buch fördert einen ganzheitlichen Ansatz zur Vorfallsreaktion und bietet wertvolle Einblicke in die Werkzeuge und Methoden, die für eine effektive Untersuchung erforderlich sind. Es ist ein unverzichtbares Nachschlagewerk für Datenbankadministratoren und IT-Profis, die sich mit der Sicherheit von Oracle-Datenbanken befassen.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mosaik Team: Abenteuer in ChinaAbenteuer in China , Nach allem, was die Abrafaxe gehört hatten, musste China das aufregendste und märchenhafteste Land sein, das der Globus für Abenteurer wie sie bereithielt. Das müssen sie sehen, klarofax! Oder waren es etwa die MOSAIK-Macher, die nach der friedlichen Revolution 1989 besonders neugierig auf die Geschichte des Reichs der Mitte waren? Mit dieser Serie begann ein neues Zeitalter in der MOSAIK-Geschichte: Ein neues Autorenduo und ein neuer künstlerischer Leiter waren am Start und brachten viele frische Ideen und neuen Schwung in die Heftproduktion wie auch jede und jeder aus dem MOSAIK-Team von der Aufbruchsstimmung im ganzen Land angesteckt war. Viele neue Dinge wurden ausprobiert: So entstanden die Zeichnungen nicht mehr wie bisher im A3-Format, sondern auf größerem A2-Karton und erstreckten sich meist auch über 4 Panelreihen statt der vorher üblichen drei. Für mehr Lesespaß und Freude beim Betrachten der Bilder erscheint der Neudruck der kompletten Serie zum großen Abrafaxe-Jubiläum deshalb in dieser opulenten und großformatigen Ausgabe! Die erste Veröffentlichung erfolgte in den MOSAIK Heften 181 bis 192, welche in einmonatigem4901 Abstand im Zeitraum Januar bis Dezember 1991 erschienen sind. , Weitere Differentialteile > Differentiale & Teile , Erscheinungsjahr: 20250326, Autoren: Mosaik Team, Illustrator: Mosaik Team, Redaktion: Schleiter, Klaus D., Seitenzahl/Blattzahl: 256, Abbildungen: Comic, durchgängig bebildert, durchgängig farbig, Keyword: Abrafaxe; Abrax; Brabax; Califax; Drachen; Khan; Kublai; MOSAIK; Marco Polo; Mongolen, Fachkategorie: Graphic Novel / Comic / Manga / Cartoon, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 305, Breite: 215, Höhe: 23, Gewicht: 1277, Produktform: Gebunden,33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann ein effektives Incident-Response-Team in verschiedenen Branchen und Organisationen implementiert werden, um auf Sicherheitsvorfälle angemessen und effizient zu reagieren?
Ein effektives Incident-Response-Team kann in verschiedenen Branchen und Organisationen implementiert werden, indem zunächst klare Rollen und Verantwortlichkeiten innerhalb des Teams definiert werden. Es ist wichtig, dass das Team über die erforderlichen Fähigkeiten und Ressourcen verfügt, um auf Sicherheitsvorfälle angemessen zu reagieren. Zudem sollte das Team regelmäßig Schulungen und Übungen durchführen, um sicherzustellen, dass es auf dem neuesten Stand der Technik ist und gut zusammenarbeitet. Schließlich ist eine klare Kommunikationsstrategie entscheidend, um sicherzustellen, dass das Incident-Response-Team effizient mit anderen Abteilungen und externen Partnern zusammenarbeiten kann. **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **

Was sind die wichtigsten Schritte bei der Erstellung eines effektiven Incident Response-Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen im System. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege im Falle eines Vorfalls. 3. Regelmäßige Überprüfung, Aktualisierung und Testung des Plans, um sicherzustellen, dass er im Ernstfall effektiv ist. **
Wie kann ein effektives Incident-Response-Team in verschiedenen Branchen und Organisationen eingesetzt werden, um auf Sicherheitsvorfälle angemessen zu reagieren und potenzielle Schäden zu minimieren?
Ein effektives Incident-Response-Team kann in verschiedenen Branchen und Organisationen eingesetzt werden, um auf Sicherheitsvorfälle angemessen zu reagieren, indem es klare Verantwortlichkeiten und Prozesse für die Erkennung, Reaktion und Behebung von Sicherheitsvorfällen festlegt. Das Team sollte regelmäßig Schulungen und Übungen durchführen, um sicherzustellen, dass es auf aktuelle Bedrohungen vorbereitet ist und schnell reagieren kann. Zudem ist es wichtig, dass das Team eng mit anderen Abteilungen wie IT, Rechtsabteilung und Kommunikation zusammenarbeitet, um eine ganzheitliche und koordinierte Reaktion zu gewährleisten. Darüber hinaus sollte das Incident-Response-Team kontinuierlich die Incident-Response-Strategie und -Prozesse überprüfen und verbessern **
Top-Angebote
Produkte zum Begriff Incident Response Team:
-
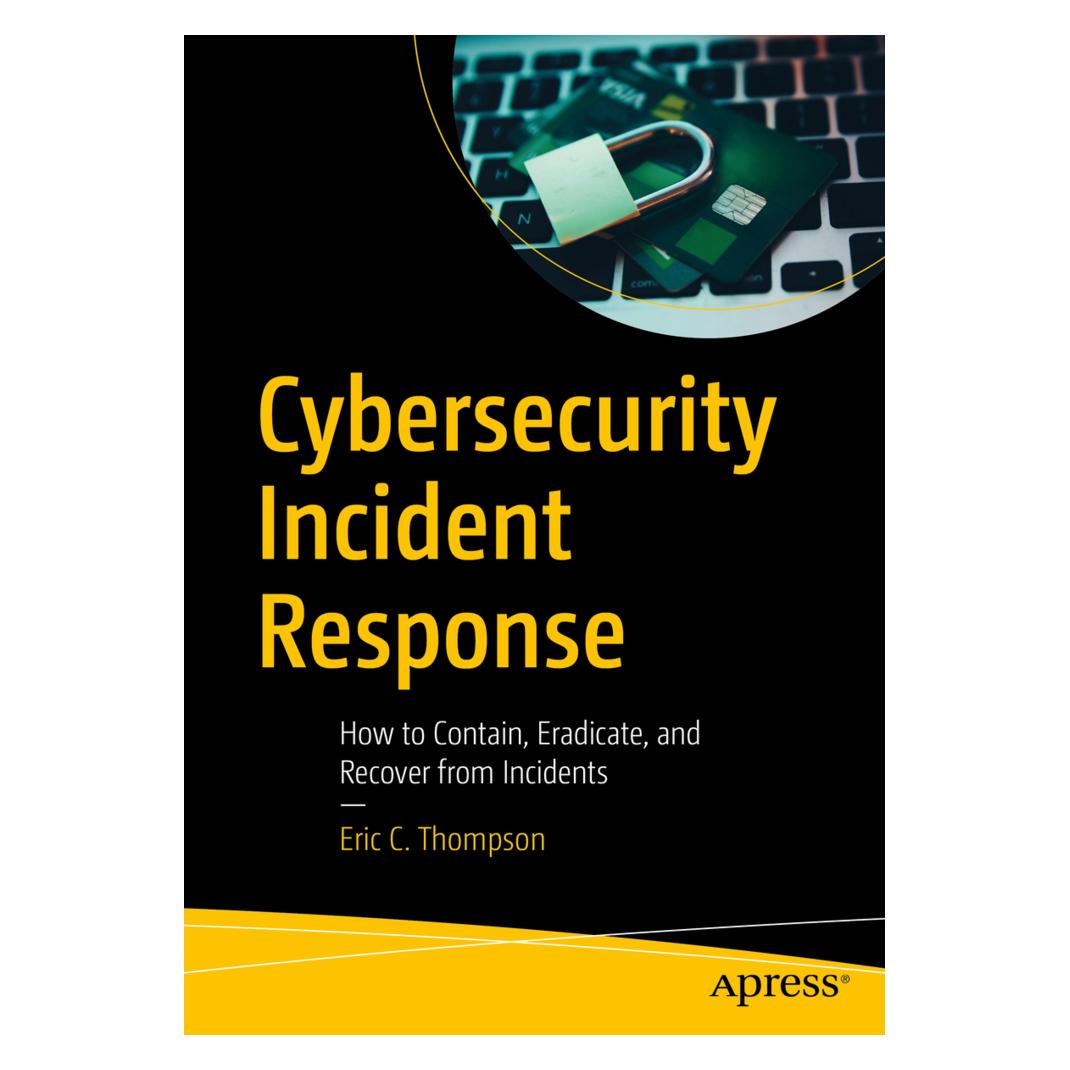
Cybersecurity Incident Response, Fachbücher von Eric C. ThompsonDas Buch "Cybersecurity Incident Response" von Eric C. Thompson bietet eine umfassende Anleitung zur Schaffung, Pflege und Verwaltung eines kontinuierlichen Programms zur Reaktion auf Cybersecurity-Vorfälle. Es betont die Notwendigkeit einer sorgfältigen Planung, Vorbereitung und Unterstützung durch das Management, um sicherzustellen, dass die Reaktionen auf Sicherheitsvorfälle effektiv sind. Die Inhalte des Buches sind darauf ausgerichtet, Fachleuten zu helfen, die besten Strategien zur Eindämmung, Beseitigung und Wiederherstellung nach Cybersecurity-Ereignissen zu entwickeln. Es wird ein strategischer Ansatz verfolgt, der die Stärken und Schwächen des Programms sowie des Teams berücksichtigt. Die Leser lernen, wie sie die verschiedenen Phasen der Vorfallreaktion erfolgreich umsetzen können, basierend auf den Richtlinien des NIST 800-61.64,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Oracle Incident Response and Forensics, Fachbücher von Pete FinniganDas Buch "Oracle Incident Response and Forensics" bietet eine umfassende Anleitung zur Reaktion auf Sicherheitsvorfälle in Oracle-Datenbankumgebungen. Es richtet sich an Fachleute, die mit der Untersuchung von Sicherheitsverletzungen betraut sind, und vermittelt wichtige Techniken zur Erkennung und Analyse von Angriffen. Leser erfahren, wie sie feststellen können, ob ein Sicherheitsvorfall stattgefunden hat, welche Daten betroffen sind und wie sie Beweise für mögliche strafrechtliche Verfolgungen sichern können. Darüber hinaus werden präventive Massnahmen vorgestellt, die helfen, zukünftige Angriffe zu erkennen und zu verhindern. Das Buch fördert einen ganzheitlichen Ansatz zur Vorfallsreaktion und bietet wertvolle Einblicke in die Werkzeuge und Methoden, die für eine effektive Untersuchung erforderlich sind. Es ist ein unverzichtbares Nachschlagewerk für Datenbankadministratoren und IT-Profis, die sich mit der Sicherheit von Oracle-Datenbanken befassen.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mosaik Team: Abenteuer in ChinaAbenteuer in China , Nach allem, was die Abrafaxe gehört hatten, musste China das aufregendste und märchenhafteste Land sein, das der Globus für Abenteurer wie sie bereithielt. Das müssen sie sehen, klarofax! Oder waren es etwa die MOSAIK-Macher, die nach der friedlichen Revolution 1989 besonders neugierig auf die Geschichte des Reichs der Mitte waren? Mit dieser Serie begann ein neues Zeitalter in der MOSAIK-Geschichte: Ein neues Autorenduo und ein neuer künstlerischer Leiter waren am Start und brachten viele frische Ideen und neuen Schwung in die Heftproduktion wie auch jede und jeder aus dem MOSAIK-Team von der Aufbruchsstimmung im ganzen Land angesteckt war. Viele neue Dinge wurden ausprobiert: So entstanden die Zeichnungen nicht mehr wie bisher im A3-Format, sondern auf größerem A2-Karton und erstreckten sich meist auch über 4 Panelreihen statt der vorher üblichen drei. Für mehr Lesespaß und Freude beim Betrachten der Bilder erscheint der Neudruck der kompletten Serie zum großen Abrafaxe-Jubiläum deshalb in dieser opulenten und großformatigen Ausgabe! Die erste Veröffentlichung erfolgte in den MOSAIK Heften 181 bis 192, welche in einmonatigem4901 Abstand im Zeitraum Januar bis Dezember 1991 erschienen sind. , Weitere Differentialteile > Differentiale & Teile , Erscheinungsjahr: 20250326, Autoren: Mosaik Team, Illustrator: Mosaik Team, Redaktion: Schleiter, Klaus D., Seitenzahl/Blattzahl: 256, Abbildungen: Comic, durchgängig bebildert, durchgängig farbig, Keyword: Abrafaxe; Abrax; Brabax; Califax; Drachen; Khan; Kublai; MOSAIK; Marco Polo; Mongolen, Fachkategorie: Graphic Novel / Comic / Manga / Cartoon, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 305, Breite: 215, Höhe: 23, Gewicht: 1277, Produktform: Gebunden,33,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
-
Wie kann ein effektives Incident-Response-Team in verschiedenen Branchen und Organisationen eingerichtet werden, um auf Sicherheitsvorfälle angemessen und effizient zu reagieren?
Ein effektives Incident-Response-Team sollte aus Experten mit unterschiedlichen Fähigkeiten und Erfahrungen bestehen, um auf eine Vielzahl von Sicherheitsvorfällen reagieren zu können. Es ist wichtig, klare Rollen und Verantwortlichkeiten innerhalb des Teams festzulegen, um eine effiziente Zusammenarbeit zu gewährleisten. Das Team sollte regelmäßig Schulungen und Übungen durchführen, um sicherzustellen, dass es auf dem neuesten Stand der Technik und der besten Praktiken ist. Darüber hinaus ist eine enge Zusammenarbeit mit anderen Abteilungen, wie der IT, Rechtsabteilung und Kommunikation, entscheidend, um eine ganzheitliche Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
-
Wie kann ein effektives Incident-Response-Team in verschiedenen Branchen und Organisationen implementiert werden, um auf Sicherheitsvorfälle angemessen und effizient zu reagieren?
Ein effektives Incident-Response-Team kann in verschiedenen Branchen und Organisationen implementiert werden, indem zunächst klare Rollen und Verantwortlichkeiten innerhalb des Teams definiert werden. Es ist wichtig, dass das Team über die erforderlichen Fähigkeiten und Ressourcen verfügt, um auf Sicherheitsvorfälle angemessen zu reagieren. Zudem sollte das Team regelmäßig Schulungen und Übungen durchführen, um sicherzustellen, dass es auf dem neuesten Stand der Technik ist und gut zusammenarbeitet. Schließlich ist eine klare Kommunikationsstrategie entscheidend, um sicherzustellen, dass das Incident-Response-Team effizient mit anderen Abteilungen und externen Partnern zusammenarbeiten kann. **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Ähnliche Suchbegriffe für Incident Response Team
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Was sind die wichtigsten Schritte bei der Erstellung eines effektiven Incident Response-Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen im System. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege im Falle eines Vorfalls. 3. Regelmäßige Überprüfung, Aktualisierung und Testung des Plans, um sicherzustellen, dass er im Ernstfall effektiv ist. **
-
Wie kann ein effektives Incident-Response-Team in verschiedenen Branchen und Organisationen eingesetzt werden, um auf Sicherheitsvorfälle angemessen zu reagieren und potenzielle Schäden zu minimieren?
Ein effektives Incident-Response-Team kann in verschiedenen Branchen und Organisationen eingesetzt werden, um auf Sicherheitsvorfälle angemessen zu reagieren, indem es klare Verantwortlichkeiten und Prozesse für die Erkennung, Reaktion und Behebung von Sicherheitsvorfällen festlegt. Das Team sollte regelmäßig Schulungen und Übungen durchführen, um sicherzustellen, dass es auf aktuelle Bedrohungen vorbereitet ist und schnell reagieren kann. Zudem ist es wichtig, dass das Team eng mit anderen Abteilungen wie IT, Rechtsabteilung und Kommunikation zusammenarbeitet, um eine ganzheitliche und koordinierte Reaktion zu gewährleisten. Darüber hinaus sollte das Incident-Response-Team kontinuierlich die Incident-Response-Strategie und -Prozesse überprüfen und verbessern **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.